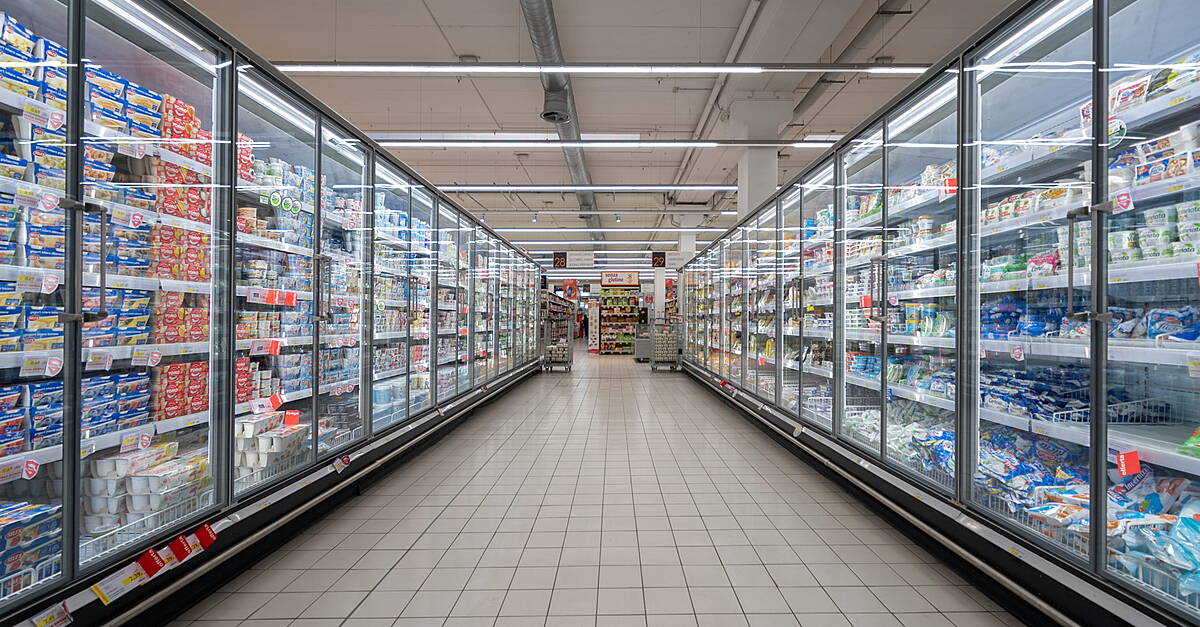
【概要】欧州全域のスーパーマーケットにおいて、店舗用冷蔵設備がサイバー攻撃を受ける事案が発生し、各社は緊急の脆弱性修正対応に追われている。今回の攻撃は、IoT化が進む店舗インフラのセキュリティリスクを改めて浮き彫りにした。
- 欧州の複数のスーパーマーケットチェーンで、ネットワーク接続された冷蔵庫・冷蔵設備が攻撃対象となった。
- 攻撃は地域規模で発生し、広範囲の店舗インフラに影響を及ぼした。
- 各社はシステムの脆弱性を特定し、パッチ適用を急いでいる。
- IoT機器を活用した店舗運営の拡大が、新たなサイバーセキュリティリスクを生んでいる。
- 冷蔵設備は食品の温度管理に直結するため、ハッキングは食品安全上のリスクにもつながる。
- 業界全体でセキュリティ投資の見直しが求められる事態となっている。
- 小売業におけるサプライチェーン全体のデジタル化が、攻撃対象領域の拡大を招いている。
- 一部の専門家は、今回の事案を教訓に業界横断的なセキュリティ基準の整備を提言している。
- 攻撃の詳細な手口や被害規模については調査が継続中である。
- 今後、同様の攻撃に備えたインシデント対応体制の強化が業界の課題となる見通しである。
【着目点】本件は、小売業における店舗インフラのIoT化が進む中で、サイバーセキュリティリスクが現実の脅威として顕在化した事例である。冷蔵設備という一見地味な機器が攻撃対象となった点は、小売企業が店舗運営全般にわたるデジタル機器のセキュリティ管理を根本から見直す必要性を示している。食品安全とサイバーセキュリティが直結する点も重要であり、今後は業界全体での基準整備や投資拡大が求められるだろう。
注釈:本記事は、AIを活用して作成しています。
元記事:こちら
コメント