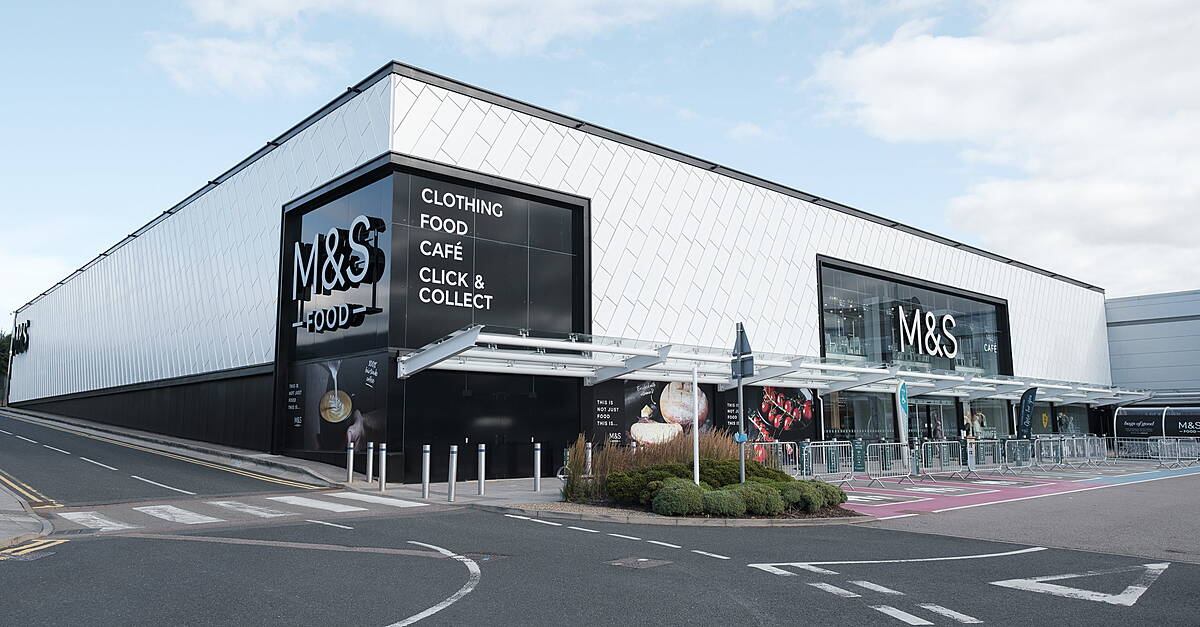
【概要】英国の大手小売企業Marks & Spencer(M&S)は、サイバー攻撃によりシステムがハッキングされてから約15週間を経て、クリック&コレクトサービスを再開した。今回の障害は同社のオンライン注文および店舗受け取り機能に大きな影響を与え、長期にわたる復旧作業を余儀なくされていた。
- M&Sはサイバー攻撃を受け、システムに深刻な障害が発生した。
- クリック&コレクトサービスは約15週間にわたり停止していた。
- 今回の復旧により、オンライン注文の店舗受け取りが再び可能となった。
- サイバー攻撃はM&Sのオンライン事業全体に大きな混乱をもたらした。
- 同社は復旧に向けてシステムの安全性強化に取り組んできた。
- 長期間のサービス停止は顧客体験や売上に影響を与えたとみられる。
- M&Sは英国を代表する小売企業であり、今回の事案は業界内でも注目された。
- サイバーセキュリティ対策の強化が小売業界全体の課題として浮き彫りになった。
- 同社はシステム復旧後も継続的なセキュリティ監視を行う方針である。
- 今回の事案は、オンラインと店舗を統合するサービスの脆弱性を示す事例となった。
【着目点】今回の事案は、大手小売企業であっても大規模なサイバー攻撃により長期間にわたり基幹サービスが停止するリスクがあることを示している。特にクリック&コレクトのようなオンラインと実店舗を統合するサービスは、システム障害の影響を受けやすく、顧客体験や売上に直結する。M&Sの事例は、小売業界全体に対してサイバーセキュリティ投資と危機対応体制の重要性を改めて認識させるものであり、他企業にとっても教訓となる。
注釈:本記事は、AIを活用して作成しています。
元記事:こちら

コメント