2025年春にM&S、Co-op、Harrodsを襲ったサイバー攻撃は、当初IT障害として捉えられていたが、実際にはサプライチェーン全体に深刻な影響を及ぼした。法律事務所TLTのパートナーであるEd Hayes氏は、1年が経過した今もなお、小売業界がこの問題を狭く捉えすぎていると指摘する。サイバーリスクはもはや純粋なIT課題ではなく、サプライチーン全体のリスクとして再定義される必要があるというのが同氏の主張である。
- M&Sは2025年春のサイバー攻撃により、2025-26年度の営業利益が約3億ポンド減少すると警告した。
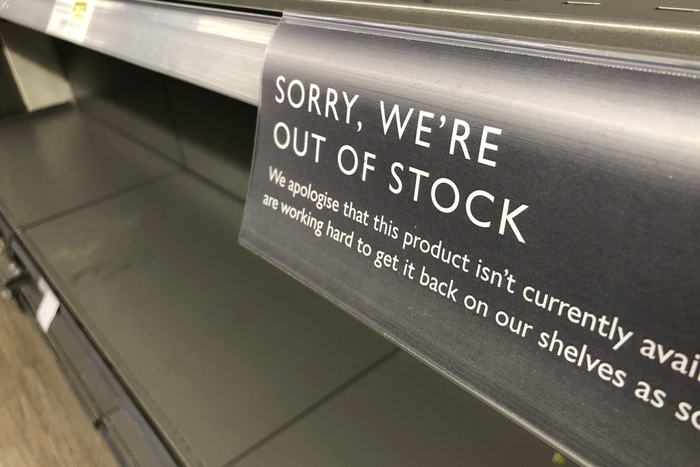
- Co-opやHarrodsも同時期にシステム障害、決済停止、棚の欠品などの被害を受けた。
- Hayes氏は、多くの小売業者が自社のサプライチェーン上の全デジタル接点を把握できていないと指摘する。
- マーケティング部門など非IT部門が、IT・サイバーチームを介さずに新規契約を締結するケースが「隠れた侵入口」を生んでいる。
- 米国のサプライチェーンソフトウェア企業Blue Yonderへの攻撃は、Starbucksなど複数の小売業者に波及し、勤務シフト管理に支障をきたした。
- 正規の第三者ITプロバイダーを装った攻撃など、より巧妙な手口も増加している。
- 対策としては、最小権限の原則、厳格な内部統制、IT部門の正式承認なしの第三者接続禁止などが挙げられる。
- 単一の倉庫やベンダーへの依存はリスクを高めるため、冗長性やバックアップ体制の整備が不可欠である。
- PCI DSSやISO 27001などの基準を形式上満たしていても、実際の監査権行使や訓練の実施が伴っていない「書類上のコンプライアンス」が課題として残る。
- 英国のCyber Security and Resilience Bilだけでなく、大手小売業者がサプライヤーへの要求水準を引き上げることで、業界の統合が進む可能性がある。
【着目点】本記事は、サイバーリスクが単なるIT部門の課題ではなく、サプライチェーン全体に関わる経営課題であることを示している。M&SやCo-opの事例は、サイバー攻撃が店舗運営、財務業績、顧客信頼に直結することを明確にした。特に、非IT部門が無自覚に生み出す「隠れた侵入口」や、コストと耐性のトレードオフに関する経営陣の意思決定は、日本の流通・消費財企業にとっても示唆に富む。AIやエージェント型自動化の普及が新たな攻撃対象を生む点にも留意すべきである。
注釈:本記事は、AIを活用して作成しています。
元記事:こちら
コメント